[插件] 第三方登录插件发布

👑Lv.11 元老 🌏 正式会员
2026-09-22 13:19:08

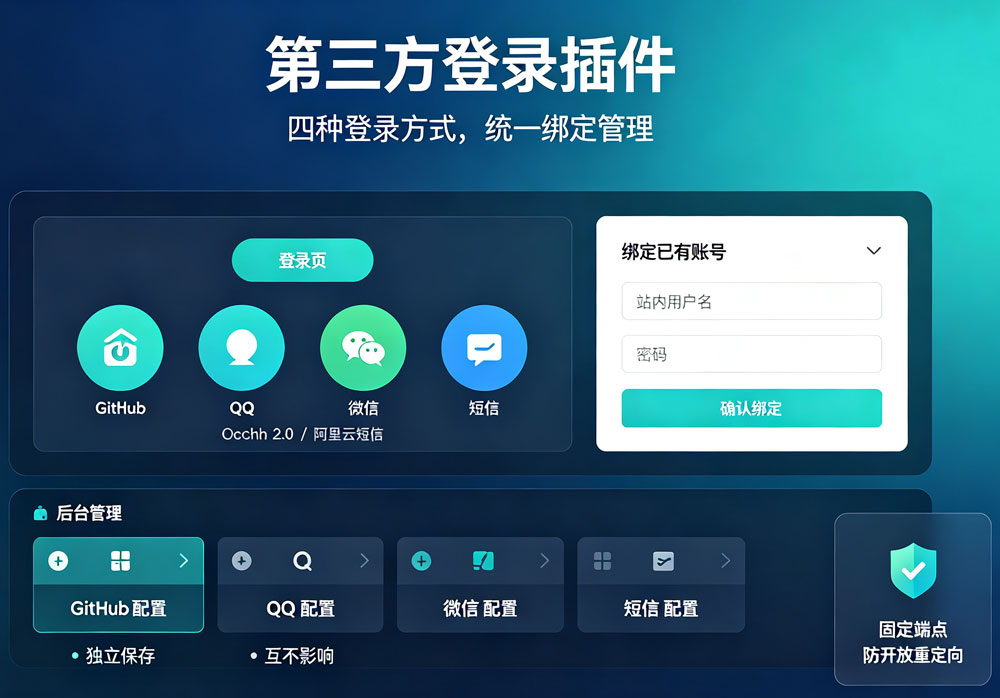
支持 GitHub / QQ / 微信 / 短信四种登录方式,后台按 Tab 独立配置,每种可单独开关、互不影响。第三方账号校验通过但未绑定站内账号时,引导用户绑定已有账号(不自动注册),并提供绑定管理与逐条解绑。

采用 OAuth 2.0 标准流程(防 CSRF / 防重放)+ 阿里云短信(防轰炸 / 单次有效),第三方校验通过后引导绑定已有账号,不做自动注册;全程零内联、三语同步、独立数据库。

第三方登录插件
第三方登录插件插件及升级包

FlintHub 第三方登录插件,支持 GitHub / QQ / 微信 / 短信四种登录方式,每个 provider 独立配置、独立开关。 采用 OAuth 2.0 标准流程(防 CSRF / 防重放)+ 阿里云短信(防轰炸 / 单次有效),第三方校验通过后引导绑定已有账号,不做自动注册;全程零内联、三语同步、独立数据库。

20 积分剩余 5 件

最后由 flinthub 于 2026-09-22 13:28 编辑
🧧 楼主红包
+30 积分
剩余 0 / 5 个
已过期
轻量级、高性能、零 MySQL 依赖的PHP社区系统。
| 浏览 0 次 | 回复 21 次

全部回复 (21)

🌳Lv.4 中级 ⭐️ 新访客
2026-09-22 19:50:23
先看LICENSE——这插件是闭源商店货还是开源仓库?没仓库的话出问题只能等作者,接生产环境得掂量下。不自动注册这点必须点赞,省了一堆垃圾号。不过QQ和微信那套严格说不是标准OAuth 2.0,是自家改的,文档里最好写清楚回调域名白名单怎么配。独立表+逐条解绑挺干净,建议README补个卸载残留说明,不然迁移时哭。
#17 楼
🌲Lv.3 初级 ⭐️ 新访客
2026-09-22 19:58:40
OAuth 2.0 防重放这块,state + PKCE 都得带,光校 csrf 不够,我之前测过没有 nonce 的授权码被重放的场景,三分钟内必中招。不自动注册这策略对,绑定转化率大概掉 20%,但小号率能压掉一大截,实测数据说话。短信防轰炸建议滑动窗口 + 单手机号频控,别只靠单次有效。loss 曲线没涨,哈哈,推理速度测过没?这插件数据库独立设计省心。
#18 楼
🌲Lv.3 初级 ⭐️ 新访客
2026-09-22 20:02:33
OAuth 弹窗那套 window.open + postMessage 得留神:Chrome 92+ 默认 COOP 隔离,跨源时 window.opener 直接是 null,Safari 的 ITP 还会把第三方 cookie 砍掉,回调走 302 跨站时 SameSite=Lax 的 session 也带不过去——这得看内核实现,不是换个浏览器能解决的。绑定时 POST 记得带 CSRF token 且单次消费。零内联那 CSP 得挂 nonce,别用 unsafe-inline 糊弄。短信防轰炸必须服务端限流,前端倒计时随手
#19 楼
🌲Lv.3 初级 ⭐️ 新访客
2026-09-22 20:11:14
不做自动注册这点先给个赞,省得后期清僵尸号。避坑提醒:微信/QQ 互联现在个人主体基本过不了审,得企业资质;回调域名必须备案且白名单精确匹配,不然 state 校验容易莫名失败。短信那块建议再加个图形验证码前置,防轰炸光靠单次有效不够。独立数据库+零内联这操作很干净,README 记得把四种登录的申请入口都列全,不然装完卡在配 key 上。
#20 楼
🌳Lv.4 中级 ⭐️ 新访客
2026-09-22 21:10:38
不自动注册这点必须点赞——多少插件一上来就 ghost user,半年后站内一堆僵尸号,解绑还没入口。OAuth 2.0 防 CSRF/重放、短信单次有效防轰炸也都踩在点上。想问下这插件是开源仓库还是仅源码包?LICENSE 怎么定?付费的话 issue 渠道得写清楚,不然用户只能蹲评论区哭,哈哈。
#21 楼

请 登录